 Clash Verge Rev
変更の目的を一つに絞る
編集前に、どの通信をどの出口へ送るかを明確にします。例えば管理しているテスト用ドメインだけを指定グループへ送る、といった確認可能な目標を設定してください。動作中の設定とグループ名を控え、バックアップを作ります。役割が分からない大量のルールをコピーしても、問題の特定は難しくなります。
ルールと出口を区別する
ルールは通信を渡すポリシーを決め、グループは出口の選択方法を決め、ノードは実際の接続先を表します。該当するルールが使っていないグループを切り替えても結果は変わりません。接続、ルール、グループ、ノードの順に追跡します。DIRECT は直接接続、REJECT は遮断であり、通常のサーバー名ではありません。
順序と条件を確認する
一般的なルールは上から順に評価されます。先に広い条件が一致すると、後の細かい条件まで到達しない場合があります。フォールバックの位置にも注意してください。ドメインと IP のルールは判断材料が異なるため、ブラウザーのアドレスだけでなく接続記録の宛先とルール種別を確認します。
更新で消えない形にする
購読の更新で取得済み設定が置き換わることがあります。継続利用する変更は、現在のバージョンに対応した上書き設定や拡張機能で管理してください。一つ追加するたびに構文、参照先グループ、コアのエラーを確認します。唯一の正常な設定を上書きせず、内容を理解していないスクリプトに認証情報を貼り付けないでください。
新しい接続で検証し、必要なら戻す
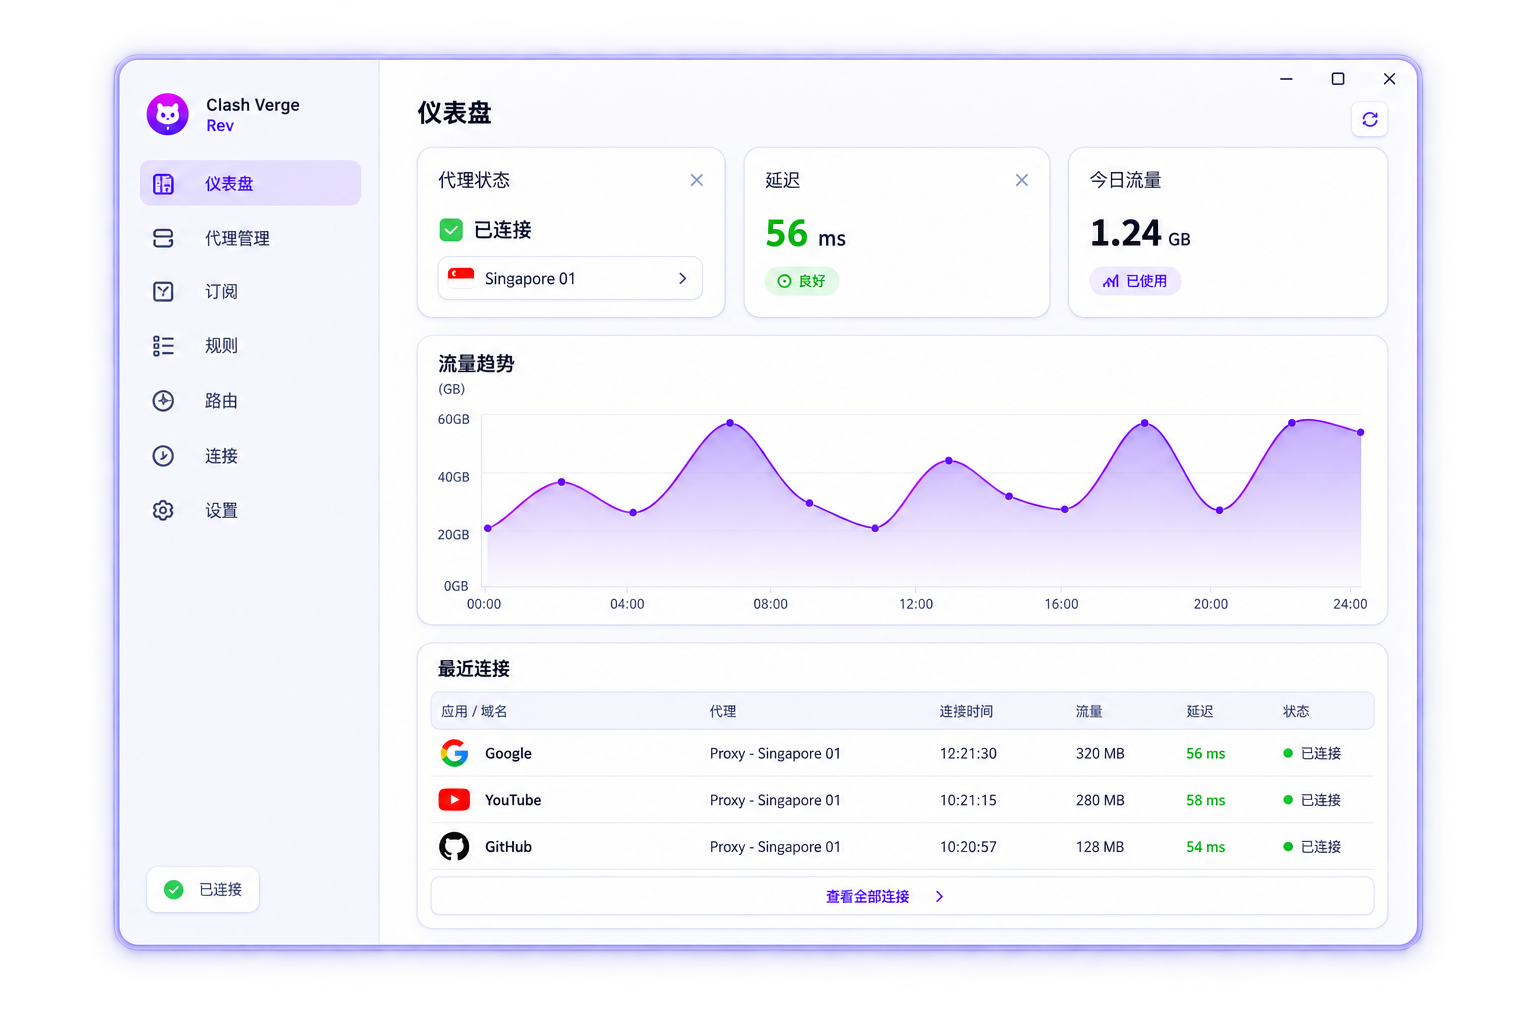
変更後はテスト先へ新規接続し、実際の一致ルールと出口を確認します。既存の長時間接続は以前の経路を使い続ける可能性があります。変更対象だけでなく影響を受けないはずの宛先もテストし、購読更新後にも再確認してください。広範囲で失敗したら最後の変更を戻し、追加ルールを重ねて隠さないことが重要です。